




Curveの創設者Michael Egorov氏は、Binanceの$6.36B侵害は暗号資産にDeFiが必要な理由を示していると述べた
機械翻訳英語の原文を見る
文字サイズ本文を読む ↓
画像を読み込み中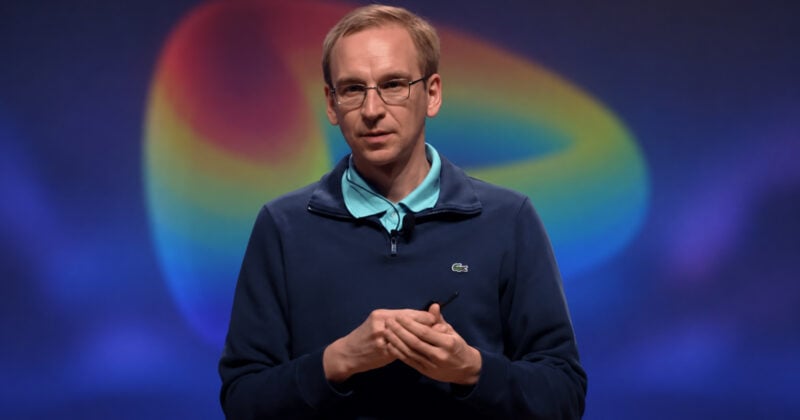
バイナンスの侵害は、中央集権型取引所のリスクを軽減し、暗号資産のセキュリティを強化するためのDeFiの分散型プロトコルの必要性を浮き彫りにしている。
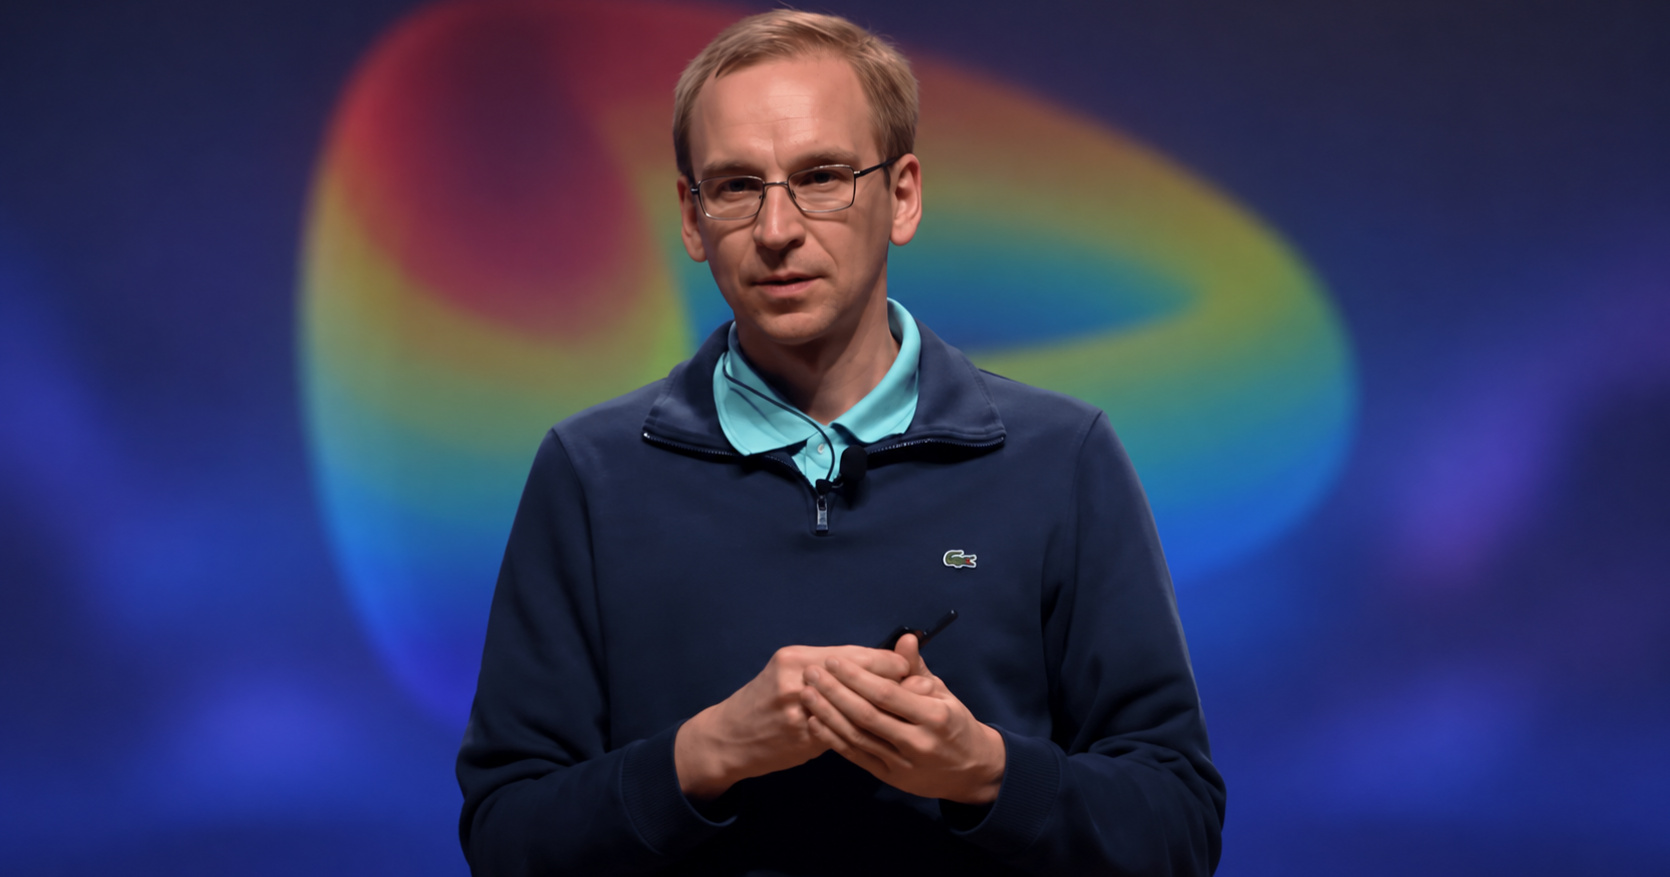
マイケル・エゴロフ氏は、顧客資金への特権的なアクセスが中央集権型取引所にとって依然として主要な脆弱性であり、分散型プロトコルと自己管理が代替となるセキュリティモデルを提供すると述べている。
2026年10月30日(金)· 12:45 EDT · 読了時間3分
エコシステム内で
シェア
Curve FinanceとYield Basisの創業者であるMichael Egorov氏によると、10月29日のBinanceのハッキングは、顧客資金を転用できる特権アクセスの危険性を浮き彫りにしており、これは真に分散化されたプロトコルには存在しない弱点だという。
Crypto Briefingとのコメントで、Egorov氏は、中央集権型取引所は特権的な署名インフラに依存しており、攻撃者がそのシステムや管理する人物を侵害した場合、顧客資産が危険にさらされる可能性があると述べた。
ブロックチェーンインテリジェンス企業TRM Labsは、10のブロックチェーンにまたがるBinanceのウォレットから約$6.36 billionが盗まれたと推定しており、これは記録上最大の暗号通貨窃盗事件となっている。
Binanceは予備調査で秘密鍵の漏洩の証拠は見つからなかったと述べた一方、TRM Labsは取引所のホットウォレットの署名インフラが侵害された可能性が高いと指摘した。
取引所はすべての顧客の損失を補償すると約束し、業界パートナーの協力により、影響を受けた資産のうち約$3 billionが凍結されたと述べた。
Curveの創設者は、分散型プロトコルが特権アクセスのリスクを排除すると述べている
Egorov氏は、Curve、Yield Basis、Uniswap、Aaveなどの分散型プロトコルは、顧客資金に対する特権的な管理を伴わずに運用される場合、中央集権型取引所と同じ保管リスクを共有しないと述べた。
分散型アプリケーションはスマートコントラクトのバグやその他の技術的障害に対して脆弱なままである一方で、ユーザーの資産を転用する権限を持つ中央運営者の必要性を排除することができる。
一方、中央集権型プラットフォームは、機密システムへのアクセス権を持つインフラと人員に依存しており、侵害の潜在的なポイントを生み出している。
エゴロフ氏は、最大規模の暗号資産窃盗の一部がこうした弱点を悪用してきた一方で、ますます複雑化するソフトウェア依存関係がさらなるセキュリティ上の課題を生み出していると主張した。
同氏はまた、人工知能がソフトウェアの脆弱性の発見を加速させており、集中型プラットフォームがインフラを強化する必要性により大きな圧力がかかっていると警告した。
エゴロフ氏、ビットコイン保有者に自己管理を優先するよう促す
エゴロフ氏は、長年のビットコイン投資家は今でもマウントゴックスの崩壊を覚えており、それが暗号通貨を中央集権型取引所に預けておくリスクを示したと述べた。
ビットコインを取引所に保有することは、顧客がプラットフォームのセキュリティインフラと出金を処理する能力を信頼することを要求すると、彼は述べた。
彼は、資産を直接管理したい投資家の選択肢として、特にハードウェアウォレットを通じた自己管理を推奨した。
しかしながら、エゴロフ氏は、デバイスのサプライチェーン侵害やデータ漏洩の報告を挙げ、ハードウェアウォレットもセキュリティ上の脅威に対して完全に無防備ではないと認めた。
同氏はさらに、大規模なセキュリティインシデントは暗号通貨業界全体への信頼を損ない、脆弱性が特定のプラットフォームに影響を及ぼす場合でも市場の変動を助長すると述べた。
今後を見据えて、エゴロフ氏は中央集権型取引所がセキュリティシステムを強化する一方で、分散型金融の開発者たちが特権アクセスを潜在的な攻撃ベクトルとしてますます扱うようになると予想している。
バイナンスの侵害の規模にもかかわらず、業界は「その結果としてより強くなる」と彼は述べた。
開示:この記事はJohn Chenによって編集されました。コンテンツの作成およびレビュー方法の詳細については、編集ポリシーをご覧ください。